טיפול בטוח בנתוני לקוחות: רשימת בדיקה לבונים בישראל
מה אוספים, לאן זה יכול ללכת, מי יכול לראות וכמה זמן שומרים, ועוד יסודות הפרטיות בישראל שכל בונה צריך להכיר לפני שנוגע בנתוני הלקוחות של לקוח.
3 דקות קריאה נסקר 22 בספטמבר 2026 · AgeBridge Editorial
טיפול בטוח בנתוני לקוחות מסתכם בחמש שאלות שנענות לפני שמחברים משהו: מה נאסף, לאן זה הולך, מי יכול לראות, כמה זמן שומרים, ומה קורה אם זה דולף. בישראל, מידע אישי מכוסה בחוק הגנת הפרטיות ובתקנות אבטחת המידע, והרשות להגנת הפרטיות מפרסמת הנחיות שבונים צריכים לקרוא. רשימת הבדיקה הזו היא עריכתית, לא ייעוץ משפטי; היא קיימת כדי שאוטומציה ראשונה לא תהפוך בשקט לבעיית פרטיות לעסק קטן שסמך עליכם.
למה זה חשוב באוטומציה קטנה?
כי האוטומציה נוגעת בדיוק בנתונים המוסדרים: שמות, מספרי טלפון, רמזים רפואיים בהודעות של מרפאה, פרטי תשלום בתהליך חשבוניות. בוט מענה ללידים מעבד מידע אישי בכל ריצה. בעל העסק אחראי עליו ובדרך כלל לא יודע מה האוטומציה עושה איתו. אתם כן, אז הבחירות הן שלכם לעשות היטב.
- מה נאסף?: רק שדות שהמשימה צריכה
- לאן זה הולך?: אילו ספקים, אילו מדינות
- מי יכול לראות?: גישה לכל אדם, לא כניסות משותפות
- כמה זמן שומרים?: כולל לוגים ועותקים
- ואם זה דולף?: למי מודיעים, כמה מהר
שאלה 1: מה נאסף?
מפו את השדות שהאוטומציה נוגעת בהם. ואז הסירו כל שדה שהמשימה לא צריכה. תזכורת צריכה שם פרטי, מספר טלפון וזמן תור; היא לא צריכה את סיבת הביקור. צמצום הוא הבקרה הזולה ביותר שיש.
שאלה 2: לאן זה הולך?
רשמו כל מערכת שהנתונים עוברים דרכה: ספק הטפסים, כלי התהליכים, ספק מודל ה-AI, ספק ההודעות, כל גיליון. לכל אחת, ציינו את החברה ואיפה היא מאחסנת נתונים. שליחת טקסט למודל AI היא שליחת נתונים למעבד; בדקו את תנאי השימוש בנתונים של הספק והעדיפו הגדרות שמחריגות את הקלטים שלכם מאימון. העדיפו ספקים עם תנאי עיבוד נתונים ברורים, וספרו ללקוח במילים פשוטות אילו ספקים מעורבים.
שאלה 3: מי יכול לראות?
בלי כניסות משותפות. לכל אדם עם גישה יש חשבון משלו ורק את הגישה שהוא צריך. הגישה שלכם צריכה להיות ניתנת להסרה בצעד אחד כשהפרויקט נגמר; שימו את זה במסירה. גם לוגים הם נתונים: תהליך שמתעד הודעות מלאות העתיק את הנתונים למקום אחר.
שאלה 4: כמה זמן שומרים?
קבעו שמירה בכוונה: היסטוריית ריצות בכלי התהליכים, עותקים בגיליונות, תמלולים בלוגים. מחקו מה שהמשימה כבר לא צריכה. "לנצח" היא החלטה, ובדרך כלל הלא נכונה.
שאלה 5: ואם זה דולף?
סכמו מראש מי מודיע למי, וכמה מהר, אם הרשאות דולפות או הודעה נשלחת לאדם הלא נכון. התקנות קובעות חובות לעסק; התפקיד שלכם הוא לוודא שבעל העסק יכול לפעול במסגרתן, כלומר הוא צריך לדעת תוך שעות, לא שבועות.
יסודות ספציפיים לישראל
| נושא | מה לדעת |
|---|---|
| החוק | חוק הגנת הפרטיות ותקנות אבטחת המידע חלים על מאגרי מידע אישי; החובות גדלות עם הרגישות והגודל. |
| מידע רגיש | קטגוריות בריאות, פיננסים ודומות נושאות חובות מחמירות יותר. מרפאות ושירותים פיננסיים הם לא "עוד נישה". |
| מאגרים | חלק מהמאגרים חייבים ברישום או בתיעוד; ההנחיות של הרשות מסבירות מתי. |
| הודעות שיווקיות | לשליחת הודעות מסחריות יש כללים משלה (הסכמה, הסרה). תבניות וואטסאפ ותזכורות חייבות לעמוד גם בחוק וגם במדיניות הפלטפורמה. |
| הרשות | מפרסמת הנחיות, שאלות ותשובות והחלטות אכיפה; קראו את הגרסאות העדכניות לפני פרויקט רגיש. |
התייחסו לטבלה כמפה של מה לקרוא, לא ככללים עצמם; הם משתנים ועורך דין צריך לאשר כל דבר שחשוב.
הסיכונים הייחודיים ל-AI
רשימת OWASP ליישומי LLM מציינת את אלה שפוגעים באוטומציות: הזרקת פרומפט דרך הודעות לקוחות, דליפת נתונים משיחה אחת לאחרת, והרשאות כלים רחבות מדי. הגנות מעשיות: לעולם אל תתנו לטקסט של לקוח לשנות את ההוראות של האוטומציה, שמרו על הקשר נפרד לכל ריצה, ותנו למודל רק את הפעולות שהמשימה צריכה, כשאדם מאשר כל דבר בלתי הפיך.
למי זה מתאים ולמי לא
מתאים: לכל בונה לפני הפרויקט הראשון עם נתוני לקוחות, ובמיוחד למי שעובד עם מרפאות, פיננסים או משאבי אנוש. לא מתאים: כתחליף לייעוץ משפטי על מאגר רגיש; השתמשו בו כדי לשאול את השאלות הנכונות, ואז שאלו עורך דין.
מה לעשות השבוע
העבירו את הפרויקט הנוכחי שלכם בחמש השאלות וכתבו את התשובות בעמוד אחד. תנו אותו ללקוח. אם תשובה כלשהי היא "לא יודע", זו המשימה שלפני הפיצ'ר הבא.
שאלות שאנשים שואלים
שליחת נתוני לקוחות למודל AI נחשבת שיתוף?
כן. ספק המודל הוא מעבד של הנתונים האלה. בדקו את תנאי השימוש בנתונים שלו, העדיפו הגדרות שמחריגות אימון, ושלחו רק מה שהמשימה צריכה.
זה ייעוץ משפטי?
לא. זו רשימת בדיקה עריכתית. חוק הגנת הפרטיות והתקנות שלו חלים על מידע אישי, והרשות להגנת הפרטיות מפרסמת הנחיות; שתפו עורך דין בכל דבר רגיש.
מה ההרגל החשוב ביותר?
צמצום: לא לאסוף, לא לשמור ולא לשלוח שדות שהאוטומציה לא צריכה. רוב הסיכון נעלם עם הנתונים שמעולם לא נגעתם בהם.
מקורות
- הרשות להגנת הפרטיות · gov.il · 2026-06-01
- OpenAI: safety best practices · OpenAI · 2026-06-01
- OWASP Top 10 for LLM applications · OWASP · 2026-01-01
הכוונה עריכתית, לא ייעוץ. הערכות מסומנות ומתוארכות; שום דבר כאן אינו נתוני המרקטפלייס של AgeBridge אלא אם נאמר כך.
בנו את זה שלב אחר שלב עם בנייה מודרכת
פרויקטים אמיתיים, שלב אחד בכל פעם, עם הוכחה בסוף.
לבניות המודרכותמדריכים קשורים
עיצוב עם אדם בתהליך: שלבי אישור שלקוחות סומכים עליהם
איפה אדם שייך באוטומציה: כסף, התחייבויות, תוכן רפואי או משפטי, וכל דבר בלתי הפיך. שלושה דפוסי אישור ואיך לשמור אותם מהירים.
3 דקות קריאה · 22 בספטמבר 2026
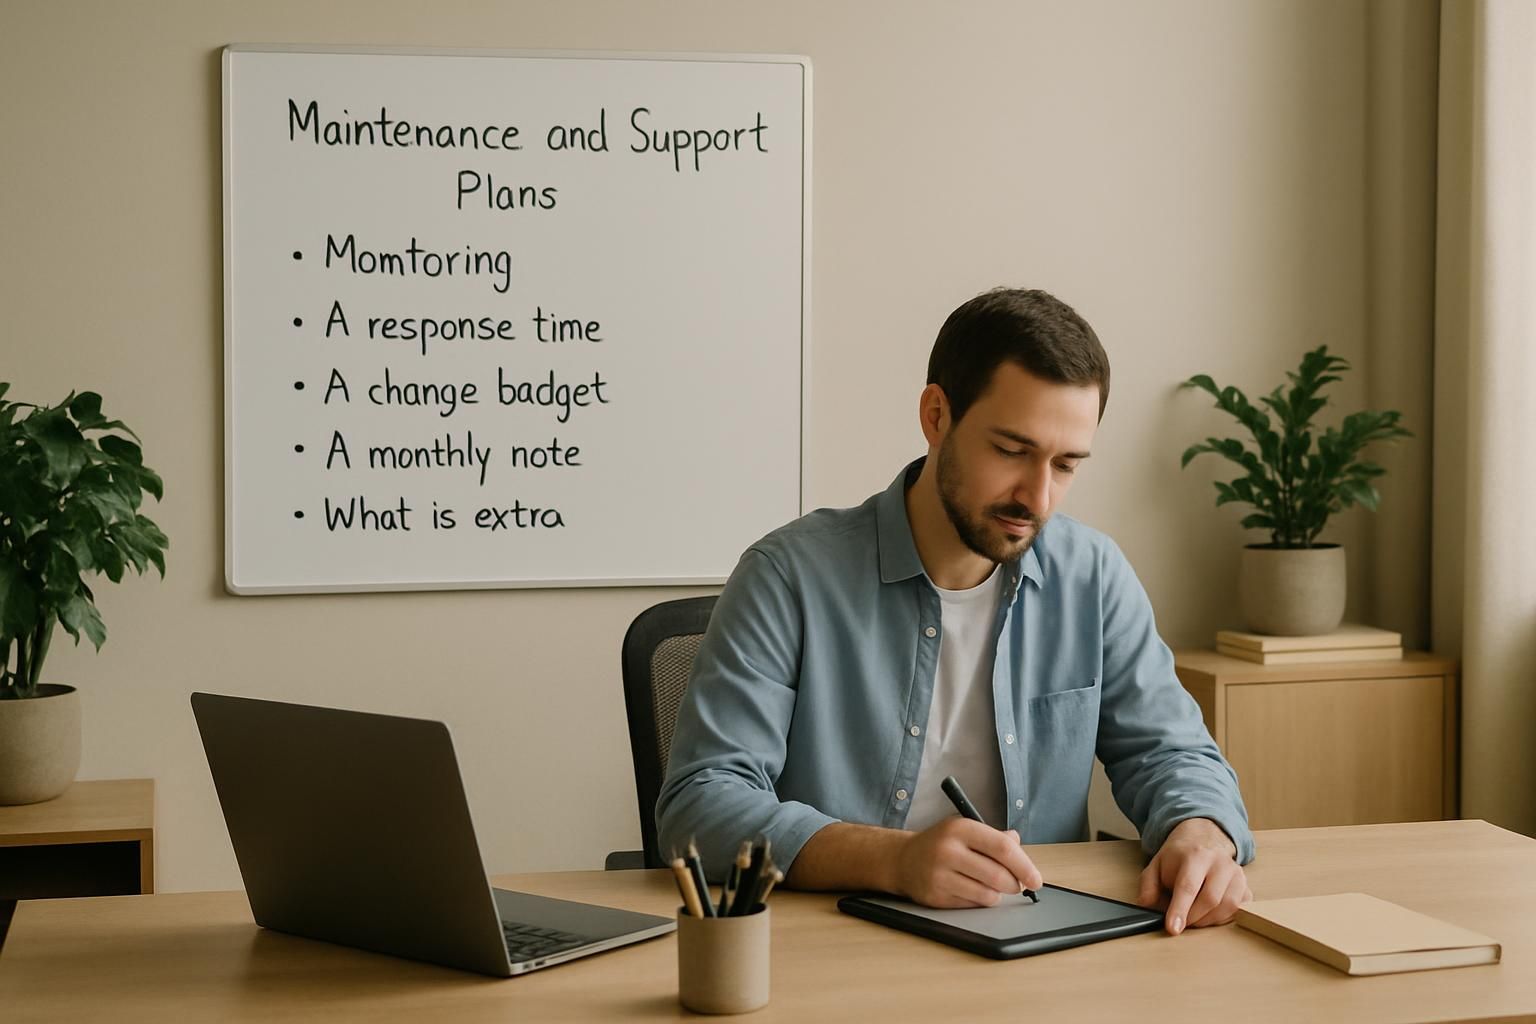
תוכניות תחזוקה ותמיכה לאוטומציות: מה לכלול
אוטומציות נשברות בשקט. תוכנית תמיכה ששומרת לקוחות: ניטור, זמן תגובה, תקציב שינויים, הערה חודשית, והדברים שהם במפורש תוספת.
3 דקות קריאה · 22 בספטמבר 2026
בדיקת סוכן AI לפני מסירה: רשימת הערכה
סט בדיקות של קלטים בצורה אמיתית, מקרי הכשל שחייבים לנסות בכוונה, מה למדוד, והאישור שלקוח יכול להבין לפני שסוכן עולה לאוויר.
2 דקות קריאה · 22 בספטמבר 2026